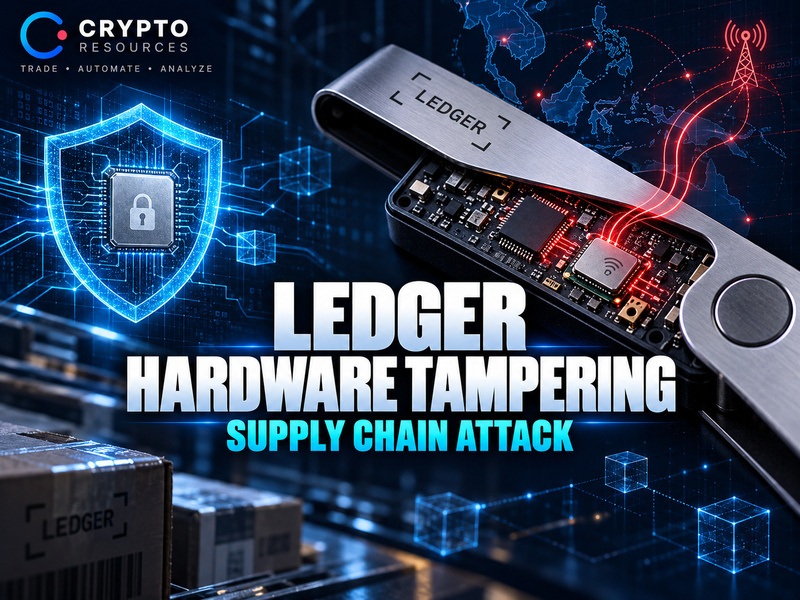
13 октября 2026 года Ledger попросила продавцов в шести странах Юго-Восточной Азии и Гонконге временно прекратить продажи аппаратных кошельков. Причиной стало обнаружение посторонних электронных модулей, способных похищать фразы восстановления и передавать их злоумышленникам через мобильную сеть.
Расследование началось после сообщений о краже криптовалют с устройств, приобретённых через CryptoBilis. Особенность атаки в том, что защитный чип Ledger мог оставаться исправным, а стандартная проверка подлинности — успешно проходить.
Почему Ledger приостановила продажи в Азии
9 октября Ledger начала расследовать сообщения о пропаже средств с кошельков, проданных через регионального реселлера CryptoBilis. Продавцу предложили остановить продажи и отгрузки.
Техническая экспертиза Ledger Donjon обнаружила внутри некоторых устройств посторонние электронные компоненты. 13 октября производитель расширил предупредительные меры на Индонезию, Сингапур, Таиланд, Филиппины, Вьетнам, Малайзию и Гонконг.
Продавцов попросили убрать кошельки с полок до выяснения обстоятельств. Это временная мера производителя, а не государственный запрет и не подтверждение того, что все устройства в этих странах скомпрометированы.
Сообщения о подозрительных кошельках появились и за пределами региона. В Германии сеть MediaMarktSaturn также сняла продукцию Ledger с продажи после обнаружения постороннего модуля в одном из устройств.
При этом Ledger сообщила, что подтверждённые случаи хищения средств в рамках расследуемого инцидента пока связаны с Юго-Восточной Азией. Данные о кражах с устройств, приобретённых в других регионах, требуют отдельной проверки.
Как работала аппаратная закладка
Злоумышленникам не понадобилось взламывать Secure Element — защищённый чип, в котором Ledger хранит приватные ключи.
Внутри корпуса размещали дополнительную электронику. Исследователи Ledger Donjon обнаружили микроконтроллер и модуль мобильной связи с eSIM.
Во время первоначальной настройки кошелёк показывает владельцу фразу восстановления из 24 слов. Посторонний модуль перехватывал данные, выводимые на экран, получал слова секретной фразы и передавал их через LTE.
После этого атакующий мог восстановить кошелёк на другом устройстве и распоряжаться средствами без доступа к оригинальному Ledger.
Сам кошелёк продолжал работать привычным образом. Пользователь мог создавать адреса, проверять баланс и подтверждать транзакции. Никаких подозрительных сайтов, поддельных приложений или просьб ввести seed-фразу на компьютере для такой атаки не требовалось.
Проблема возникала непосредственно внутри устройства, которому владелец доверял хранение своих ключей.
Почему Genuine Check не обнаружил подмену
Genuine Check — встроенный механизм проверки подлинности Ledger. Он криптографически подтверждает наличие оригинального защищённого чипа.
Но проверка Secure Element не равнозначна проверке всей электроники внутри корпуса.
Если оригинальный чип остаётся на месте, а рядом устанавливается модуль для перехвата данных с экрана, Genuine Check может завершиться успешно.
В этом заключается принципиальное различие между криптографической защитой и безопасностью цепочки поставок.
Первая защищает ключи от извлечения из Secure Element. Вторая должна исключать физическое вмешательство в устройство между производством и передачей покупателю.
Даже исправная криптография не спасает, если секретная информация перехватывается другим компонентом до того, как пользователь закончит настройку кошелька.
Насколько масштабна проблема
На 14 октября 2026 года окончательные масштабы инцидента не установлены.
Ledger подтвердила наличие посторонней электроники в отдельных устройствах, но расследование ещё не определило, на каком участке поставок происходила подмена и сколько кошельков могло оказаться затронуто.
В публикациях исследователей фигурируют оценки ущерба в десятки миллионов долларов. Однако окончательную сумму потерь и число пострадавших производитель пока не подтвердил.
Ledger также заявила, что не обнаружила признаков компрометации собственной инфраструктуры, программных сервисов и прямого канала продаж.
Подтверждена аппаратная подмена отдельных устройств, а не массовый взлом всех кошельков Ledger. До завершения расследования нельзя исключать новые случаи, но оснований объявлять всю продукцию производителя небезопасной также нет.
Что делать владельцам Ledger
Если устройство приобретено через CryptoBilis или другого продавца, затронутого расследованием, дальнейшие действия зависят от того, использовался ли кошелёк.
Новый, ещё не настроенный кошелёк: не создавайте на нём фразу восстановления и не переводите средства до получения разъяснений от производителя.
Уже использовавшийся подозрительный кошелёк: исходите из того, что фраза восстановления могла попасть к посторонним. Отсутствие несанкционированных переводов не гарантирует её сохранность.
В таком случае необходимо:
- Подготовить доверенное устройство и создать совершенно новую фразу восстановления.
- Перевести оставшиеся активы на адреса нового кошелька, проверяя реквизиты на доверенном устройстве.
- Прекратить использование прежней фразы, даже если старый Ledger сброшен или заменён.
- Следить за сообщениями производителя через официальные каналы и не переходить по ссылкам из неожиданных писем о «проверке безопасности».
Замена PIN-кода, обновление прошивки или восстановление старой фразы на другом Ledger проблему не решают. Если злоумышленник получил 24 слова, доступ к средствам у него уже есть.
Владельцам устройств из других каналов продаж не требуется автоматически менять кошельки. Но стоит проверить происхождение покупки и следить за новыми результатами расследования.
Как снизить риски при хранении криптовалюты
Аппаратный кошелёк защищает приватные ключи от многих программных атак, но его надёжность зависит и от происхождения оборудования.
Покупка напрямую у производителя сокращает число посредников. Для значительных криптовалютных резервов дополнительной мерой может стать распределение активов между несколькими независимыми кошельками.
Здесь есть существенная деталь: два Ledger с одной фразой восстановления — это один кошелёк на двух устройствах. Компрометация общей фразы открывает доступ ко всем связанным с ней средствам.
Независимое хранение предполагает разные секретные фразы. Это позволяет ограничить потенциальный ущерб при компрометации одного устройства или набора ключей.
Crypto Resources: отдельный доступ для торговли и хранения
В торговой инфраструктуре действует похожий принцип разграничения полномочий.
Боты для Bybit от Crypto Resources подключаются к биржевым счетам через API. Для торговли можно использовать ключи без разрешения на вывод средств, не предоставляя боту доступ к seed-фразе резервного кошелька.
Это ограничивает доступ торгового приложения к активам, но не устраняет риск убытков от совершённых через API сделок.
Резервный капитал, торговый баланс и ключи доступа к автоматизации разумно разделять. Тогда компрометация одного элемента инфраструктуры не обязательно открывает доступ ко всем средствам.
Что покажет дальнейшее расследование
Для оценки последствий инцидента остаются три вопроса:
- Где именно происходило вмешательство в устройства и какие партии могли быть затронуты?
- Подтвердятся ли случаи краж за пределами первоначального круга продавцов?
- Какие дополнительные проверки Ledger внедрит для обнаружения аппаратных закладок?
Компания уже сообщила о пересмотре процедур контроля поставок и работы с реселлерами. Эффективность этих мер станет понятнее после публикации результатов расследования.
Вывод
Инцидент Ledger выявил конкретную уязвимость аппаратного хранения: оригинальный Secure Element и успешная проверка Genuine Check не исключают наличия посторонней электроники внутри корпуса.
Для владельцев кошельков значение имеют происхождение устройства и сохранность фразы восстановления. Если фраза могла быть перехвачена, единственный надёжный способ отказаться от скомпрометированного секрета — создать новый кошелёк с новой фразой и перевести на него средства.
Частые вопросы
Ledger полностью остановила продажи аппаратных кошельков?
Нет. Компания попросила временно прекратить продажи в шести странах Юго-Восточной Азии и Гонконге. Отдельные продавцы в других регионах также приняли предупредительные меры.
Был ли взломан Secure Element?
Обнаруженная атака не требовала взлома защищённого чипа. Секретная фраза перехватывалась дополнительной электроникой при выводе на экран устройства.
Можно ли доверять Genuine Check?
Проверка подтверждает подлинность Secure Element, но не гарантирует отсутствие посторонних компонентов внутри корпуса. Она остаётся полезной, однако её возможности ограничены.
Нужно ли менять старый Ledger?
Возраст устройства сам по себе не свидетельствует об угрозе. Основаниями для дополнительных мер служат подозрительное происхождение кошелька, признаки вмешательства или сообщение производителя о затронутой поставке.
Что делать, если seed-фраза могла быть украдена?
Создать новую фразу восстановления на доверенном устройстве и перевести активы на новые адреса. Использовать прежние 24 слова повторно нельзя.
Предупреждение о рисках
Материал носит информационный характер. При подозрении на компрометацию фразы восстановления существует риск полной потери средств. Перед переводом активов необходимо самостоятельно проверить новое устройство, адреса получения и условия хранения ключей.